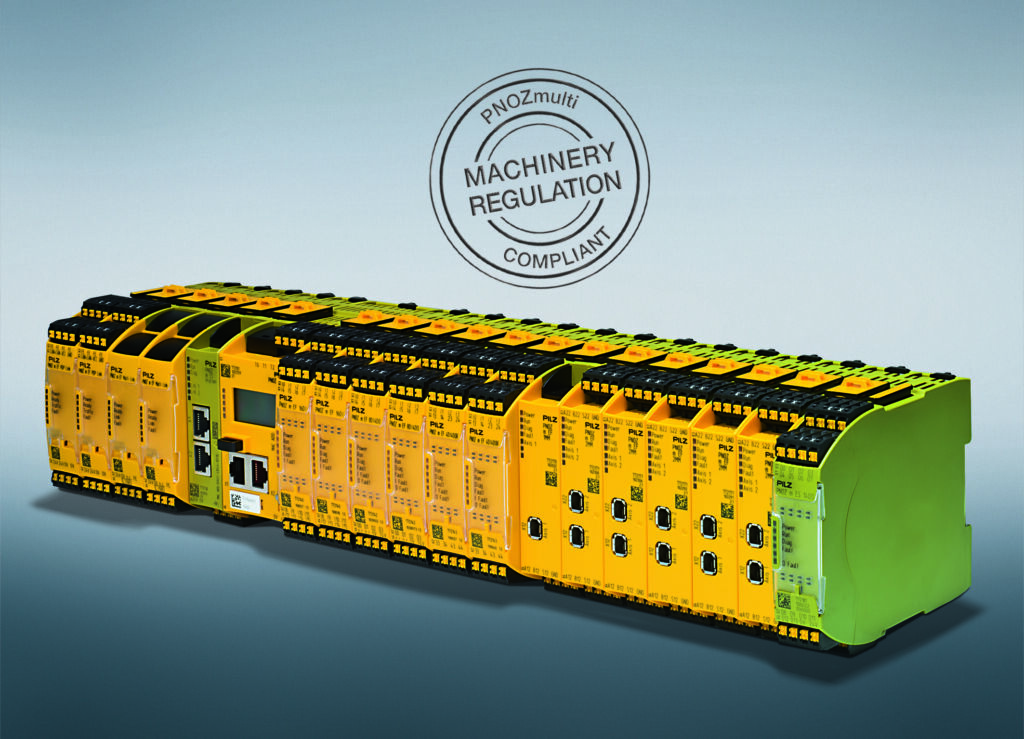
Maschinenbauer und -betreiber können diese Segmentierung schon heute umsetzen: Beispielsweise mit den Sicherheitsrelais Pnoz – für eine einfache Trennung der Bereiche bei weniger komplexen Anlagen – und der sicheren Kleinsteuerung Pnozmulti 2 von Pilz. Solche Steuerungen, die sicherheitsgerichtete Funktionen gezielt von der Standardautomatisierung trennen, unterstützen den Aufbau segmentierter Maschinenarchitekturen.
Zonen und Kommunikationswege absichern
Das Konzept ‚Zones and Conduits‘ der IEC 62443 verfolgt das Ziel, industrielle Systeme entsprechend ihres Schutzbedarfs in verschiedene Bereiche zu unterteilen. Einzelne Zonen kommunizieren ausschließlich über definierte Übergänge, die sogenannten Conduits. Bereiche werden damit klar voneinander getrennt und ihre Kommunikationsverbindungen kontrolliert abgesichert. Auf diese Weise wird verhindert, dass eine einzige Schwachstelle das Gesamtsystem gefährdet – Zugriffe lassen sich kontrollieren, Kommunikationswege begrenzen und potenzielle Angriffsflächen reduzieren. Für Maschinenbauer gewinnt dieser Ansatz zunehmend an Bedeutung. Vernetzte Maschinen verfügen heute über zahlreiche Schnittstellen zu Visualisierungssystemen, übergeordneten Steuerungen oder IT-Systemen. Ohne geeignete Segmentierung (‚Zones and Conduits‘) können sich Störungen oder Angriffe auf größere Teile der Maschinenarchitektur auswirken – und damit in der Folge auch auf die gesamte Anlage. Die Aufteilung in klar definierte Sicherheitszonen schafft eine technische Grundlage, um Risiken gezielt zu begrenzen und Sicherheitsfunktionen wirksam zu schützen.
EN 50742 als weitere Grundlage
Das Prinzip der Segmentierung wird auch in der neuen EN 50742 als alternativer oder ergänzender Ansatz zur Risikominimierung anerkannt. Diese Norm konkretisiert die Security-Vorgaben der Maschinenverordnung (MVO) und fordert den Schutz sicherheitsrelevanter Funktionen vor unbeabsichtigter oder absichtlicher Manipulation. Dafür empfiehlt sie ein systematisches Security-Konzept auf Basis von Risikobeurteilung, geeigneten Schutzmaßnahmen und nachvollziehbarer Nachweisführung. Zusammen bilden diese Normen den gesetzlichen Rahmen von Security for Safety: Sie verlangen, dass die digitale Integrität einer Maschine als Voraussetzung für ihre funktionale Sicherheit verstanden und entsprechend geschützt wird. Sowohl die IEC 62443 als auch die EN 50742 verfolgen dabei denselben Grundgedanken: Sicherheitsfunktionen sollten in klar definierten Zonen geschützt und Kommunikationsschnittstellen kontrolliert werden.
Reduzierte Angriffsfläche auf die Safety
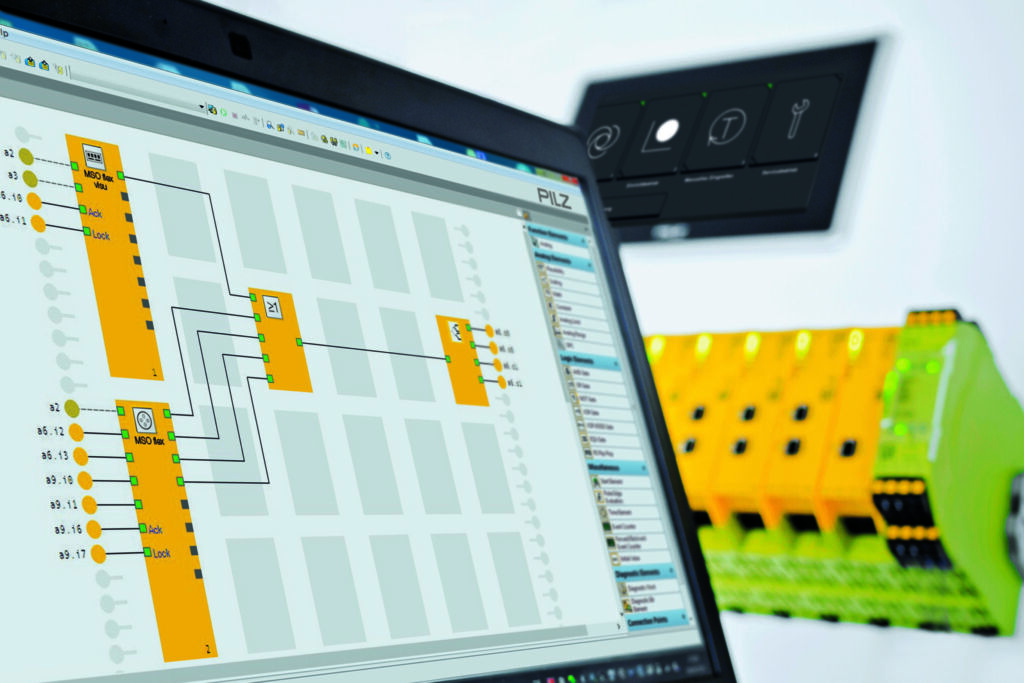
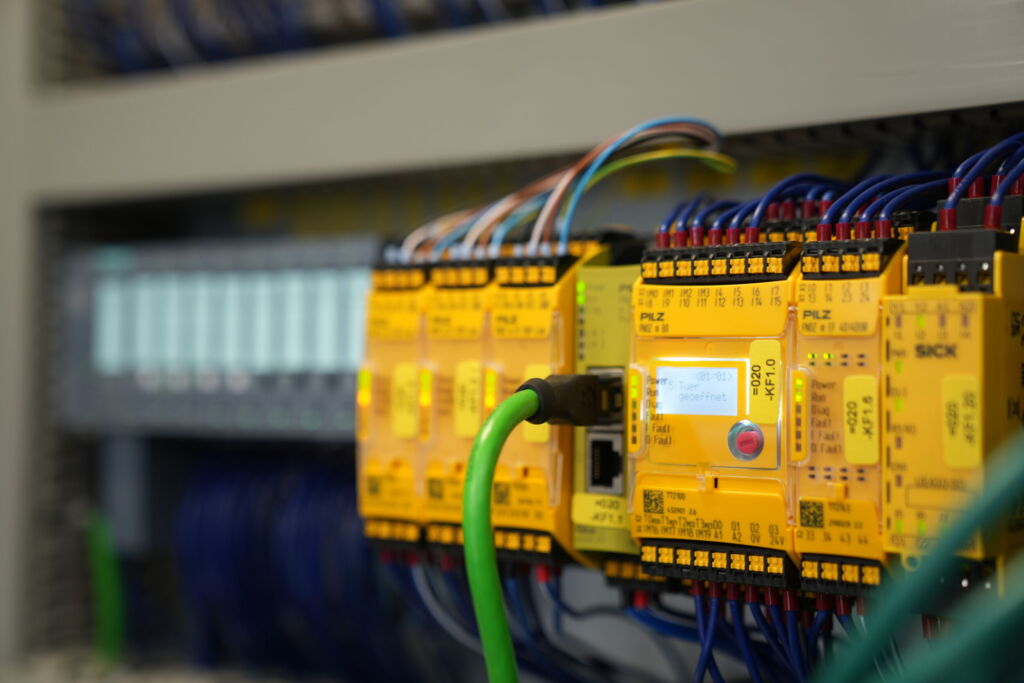
Ein wesentlicher Baustein für die Umsetzung solcher Zonen-Konzepte ist die konsequente Trennung von Safety- und Standardfunktionen. Genau diesen Ansatz verfolgt auch die konfigurierbare Kleinsteuerung Pnozmulti 2. Sie übernimmt eigenständig sicherheitsgerichtete Aufgaben wie Not-Halt-, Lichtgitter- oder Schutztürüberwachung oder die sichere Abschaltung von Aktoren. Dadurch bleiben innerhalb einer Anwendung die sicherheitsrelevanten Funktionen von den Aufgaben der Standardsteuerung strikt getrennt. Für den Maschinenbauer entsteht daraus ein doppelter Nutzen: Die klare Trennung von Safety- und Standardautomation erschwert Manipulation erheblich und sorgt auch dafür, dass Fehler im Alltagsbetrieb nicht die Safety gefährden. Da beim Einsatz der Kleinsteuerung sicherheitsrelevante Funktionen auf eigener Hardware laufen und organisatorisch sauber abgegrenzt sind, bleiben sie selbst dann geschützt, wenn das Standard-System kompromittiert wird.